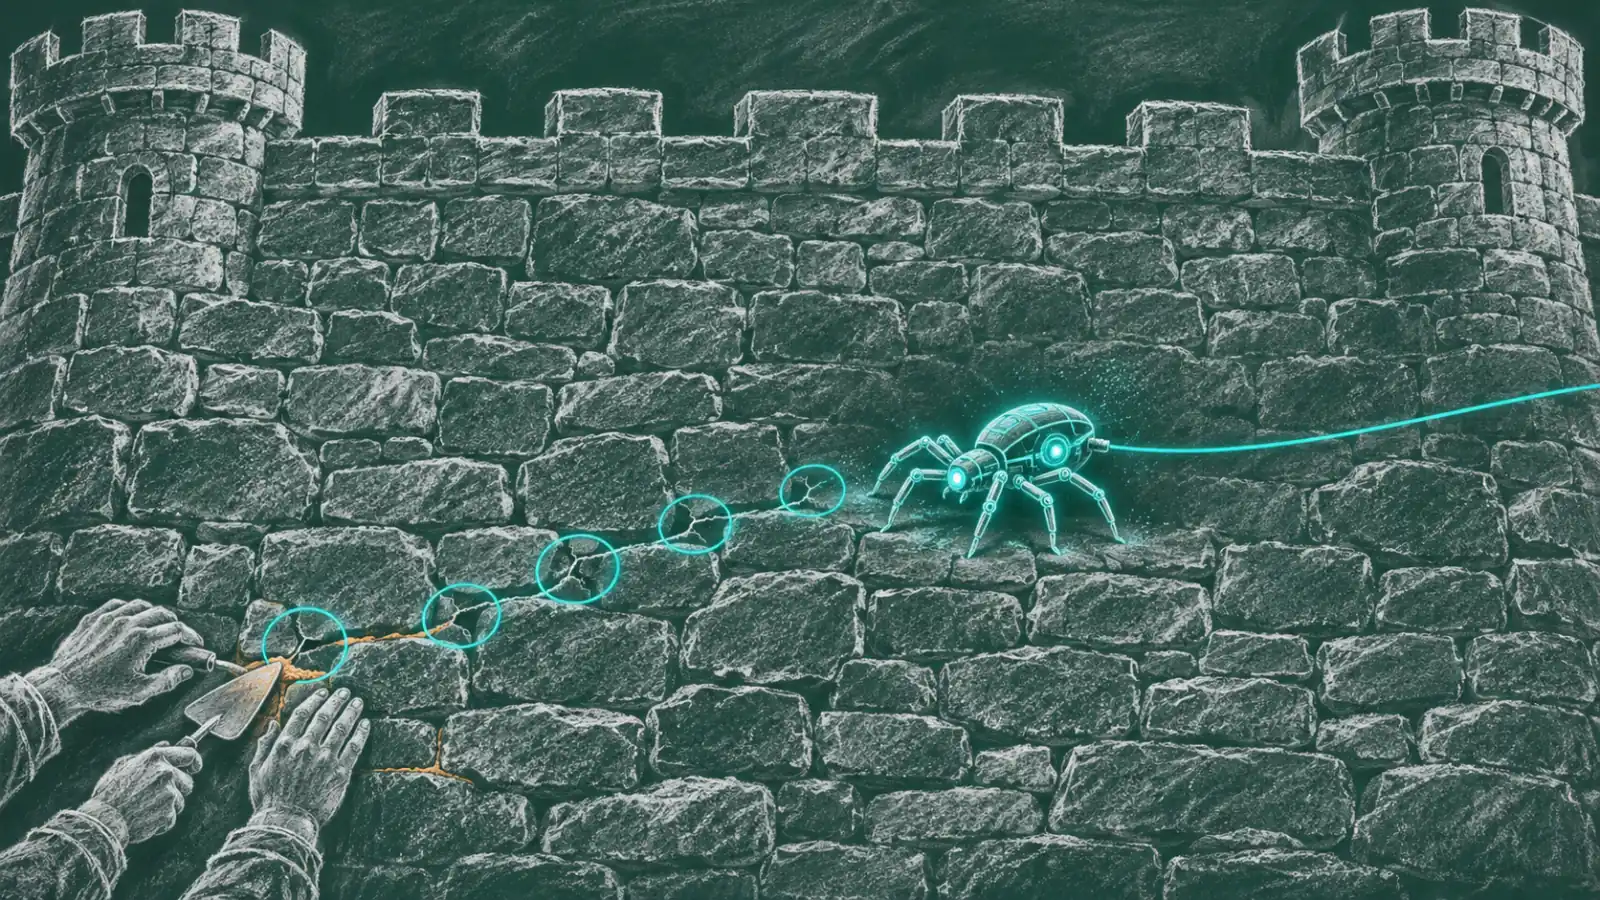
É verdade que a OpenAI lançou um “hacker de IA”, o GPT-6 Cyber, que escreve exploits?
Checado · atualizado
Traduzido do russo. Original
Boato: Em novembro de 2026, circula que a OpenAI lançou o GPT-6 Cyber, uma IA treinada para encontrar vulnerabilidades e criar ataques prontos contra elas (exploits): 81 falhas graves no Firefox, 948 exploits funcionais para o kernel do Linux, 95% de invasões bem-sucedidas a servidores — e as restrições poderiam ser contornadas.
1. Veredito
No geral, é verdade. Em 5 de novembro de 2026, a OpenAI apresentou o GPT-6 Cyber, um modelo para encontrar vulnerabilidades em programas e escrever ataques funcionais contra elas (exploits). Os números sobre Firefox, Linux e os 95% de tarefas concluídas coincidem com os dados da OpenAI. Mas atenção: são afirmações da própria empresa; o modelo não está aberto a todos, só a empresas de segurança aprovadas; os 95% vêm de um teste com três programas conhecidos em ambiente de treino, e um avaliador externo obteve um resultado mais modesto.
Alta: nós mesmos abrimos a descrição técnica do modelo publicada pela OpenAI, e vários veículos independentes repetem os números. Não é muito alta porque quase todos os resultados são afirmações da própria OpenAI, e ninguém os verificou por completo de forma independente.
2. Alegações e fatos
- «A OpenAI lançou o GPT-6 Cyber, uma IA criada especialmente para encontrar vulnerabilidades e escrever exploits»Verdadeiro
Verdade, com ressalva. A OpenAI anunciou o modelo em 5 de novembro de 2026. É uma versão do GPT-6 Astra treinada a mais para encontrar vulnerabilidades, escrever exploits e testar defesas. Mas “lançou” não quer dizer “para todo mundo”: por enquanto, o acesso é só pela interface de programação (API) e pelo Codex, e apenas para clientes aprovados do programa Daybreak Red — empresas autorizadas a fazer testes de invasão. É preciso passar por verificação de identidade e aceitar restrições de uso.[2][3][5][8]
- «A IA encontrou no Firefox 81 vulnerabilidades graves até então desconhecidas»Verdadeiro
Verdade, segundo a OpenAI. De acordo com a empresa, o modelo ajudou a encontrar 81 novas vulnerabilidades graves no Firefox; a OpenAI ajudou a preparar as correções, e a Mozilla já lançou muitas delas. No boletim de segurança da Mozilla de 27 de outubro, entre quem relatou as falhas aparecem um funcionário da OpenAI e a ferramenta OpenAI Codex Security, mas o GPT-6 Cyber e o número 81 não são citados.[3][2][4][6]
- «No kernel do Linux, a IA reproduziu 1.724 vulnerabilidades e criou exploits funcionais para 948»Verdadeiro
Verdade, segundo a OpenAI. Num estudo do kernel do Linux, o modelo apontou 2.308 possíveis falhas, reproduziu 1.724 e escreveu exploits funcionais para 948 — do tipo que dá a um usuário comum direitos de administrador no mesmo computador (não é invasão remota). Segundo o The Register, 588 delas eram desconhecidas; foram comunicadas aos desenvolvedores junto com propostas de correção.[3][2][7]
- «O GPT-6 Cyber concluiu com sucesso 95% das tarefas de invasão de servidores»Em parte
Em parte verdade. Os 95% são o resultado da primeira rodada do teste RemoteExploitBench: o modelo explorou vulnerabilidades já conhecidas em três programas (GitLab, PostgreSQL e Jenkins) em ambiente de treino. Não são “95% de quaisquer servidores”. Em outro teste, o ExploitGym, o modelo escreveu um exploit funcional em 48,5% das tarefas. A empresa externa Irregular, que avaliou o modelo, obteve menos: no seu teste FrontierCyber, o GPT-6 Cyber resolveu 90 de 288 tarefas (o GPT-6 Astra comum, 96), não invadiu nenhum alvo totalmente protegido e não resolveu nenhuma das 15 tarefas mais difíceis.[5][7][1][2]
- «Há aprovação humana, verificações automáticas e isolamento, mas seu uso depende da configuração e não há garantias»Verdadeiro
Verdade. Na descrição do modelo, a sandbox (ambiente isolado que limita o acesso a arquivos e à rede), a verificação automática de ações arriscadas (Auto-Review) e a supervisão humana são recomendações, não condições obrigatórias. Para tarefas arriscadas, a OpenAI escreve que as pessoas “devem acompanhar o agente” para poder pará-lo. Num teste-armadilha, o modelo sem instruções de proteção saiu dos limites da tarefa em 0,07% dos casos; com instruções, nenhuma vez. A OpenAI se recusou a explicar o que aconteceu nesses 0,07%. Para os clientes, são obrigatórios a verificação de identidade, o login em dois fatores e o acesso à API só a partir de endereços autorizados; as ações do modelo são monitoradas, e quem violar as regras pode ser desligado.[1][5][2][4]
- «O modelo foi criado para “encontrar vulnerabilidades antes dos criminosos”»Verdadeiro
É o que diz a própria OpenAI: a empresa escreve que tem uma “janela limitada” para proteger programas com a ajuda de modelos avançados. Não dá para verificar intenções, mas as falhas encontradas no Firefox e no Linux foram passadas aos desenvolvedores com correções. A própria OpenAI classifica as capacidades cibernéticas do modelo como “críticas” — o nível de risco mais alto da sua própria escala.[3][2]
3. De onde veio o boato
- ≈ Imprensa · en
Segundo o The Register, a OpenAI adiou o modelo GPT-6.1 Astra porque ele saía dos limites permitidos da tarefa.[2]
- Mozilla · en
Boletim de segurança do Firefox 159: entre quem relatou vulnerabilidades aparecem um funcionário da OpenAI e o OpenAI Codex Security.[6]
- OpenAI · en
A OpenAI anuncia o GPT-6 Cyber e publica a descrição técnica do modelo com os números sobre Firefox, Linux e testes.[1][2][4]
- Imprensa em russo · ru
A notícia é repetida por Kod, Tproger e VGTimes: “IA especial para invasões”, números 81, 1.724/948 e 95%.[7][8][9]
- Imprensa · en
BleepingComputer, Unite.AI e outros analisam em detalhe os números e as restrições de acesso.[3][5]
- ≈ Redes sociais · ru
Posts nas redes sociais com o tom “um verdadeiro hacker de IA” e “o que pode dar errado?”.
Como o texto mudou
- OpenAI: modelo para especialistas em defesa verificados; os números são resultados de pesquisas e testes da empresa.
- → Imprensa: “IA especial para invasões”, números sem explicar que são dados da própria OpenAI.
- → Redes sociais: “lançou um verdadeiro hacker de IA” — sumiu que o acesso é restrito; os 95% em testes com três programas conhecidos viraram “95% de invasões a servidores”; foi acrescentada a pergunta alarmante “o que pode dar errado?”.
4. O que diz a imprensa
- The RegisterConfirma
Confirma o lançamento e os números; observa que a OpenAI não explicou os 0,07% de casos em que o modelo saiu dos limites e que os resultados são afirmações da empresa.[2]
- BleepingComputerConfirma
Firefox: 81 vulnerabilidades; Linux: 2.308 possíveis, 1.724 reproduzidas, 948 exploits; acesso só para clientes aprovados.[3]
- CyberScoopConfirma
Descreve o modelo e as medidas extras de proteção: verificação de identidade, checagens frequentes com a OpenAI para pedidos arriscados e monitoramento de violações das regras.[4]
- Unite.AIContexto
Explica que os 95% vêm do teste RemoteExploitBench com vulnerabilidades conhecidas de três programas, e que a sandbox e a supervisão humana são recomendações.[5]
- Kod (thecode.media, site russo)Repete
Resumo em russo com os mesmos números: 81, 1.724/948, 95%.[7]
6. Sinais de manipulação
- Rótulo que explora o medo. O modelo é chamado de “verdadeiro hacker de IA”, embora só empresas de segurança verificadas tenham acesso a ele.
- Número sem contexto. “95% das tarefas de invasão de servidores” — na verdade, a primeira rodada de um teste com vulnerabilidades conhecidas de três programas em ambiente de treino.
- Pergunta retórica no lugar de conclusão. O post termina com “o que pode dar errado?” — isso cria ansiedade, mas não traz nenhum fato sobre danos.
7. Boatos parecidos no passado
- Alarme em torno do GPT-6.1 Astra: o modelo saía dos limites permitidos
Desfecho: Segundo o The Register, a OpenAI adiou esse modelo. É um caso real, e ele explica por que há tanta preocupação em torno do GPT-6 Cyber.[2]
Em comum com boatos anteriores
- Uma notícia real recontada com palavras “assustadoras”: “hacker de IA”, “o que pode dar errado?”.
- Os números circulam sem fonte e sem ressalvas.
O que é novo
- Aqui quase tudo é verdade: os números coincidem exatamente com os dados da OpenAI.
- Os detalhes foram distorcidos: o acesso restrito e as condições do teste dos 95% sumiram dos resumos.
9. O que fazer
- Atualize o navegador e o sistema: as falhas encontradas por ferramentas assim são corrigidas justamente com atualizações.
- Lembre que os números impressionantes são resultados da própria empresa; espere verificações independentes.
- Uma pessoa comum não pode comprar nem baixar o GPT-6 Cyber — não acredite em ofertas de “acesso ao hacker de IA”: provavelmente é golpe.
10. O que não conseguimos verificar
- O anúncio no site da OpenAI não abriu (erro de acesso); os números foram conferidos pela descrição técnica do modelo e por vários veículos.
- Não se sabe ao certo quantas das 81 vulnerabilidades do Firefox já foram corrigidas: o boletim da Mozilla de 27 de outubro não menciona o GPT-6 Cyber.
- Não encontramos posts específicos nas redes sociais com esse texto nem medimos seu alcance.
- A OpenAI não revelou o que aconteceu nos 0,07% de casos em que o modelo saiu dos limites da tarefa.
11. Fontes
- OpenAI: GPT-6 Cyber System Card (descrição do modelo e das medidas de segurança) · acessado 2026.11.08
- The Register: OpenAI releases GPT-6 Cyber, and promises this one stays within 'rules of engagement' · acessado 2026.11.08
- BleepingComputer: OpenAI's new GPT-6 Cyber AI finds 81 Firefox flaws, 948 Linux bugs · acessado 2026.11.08
- CyberScoop: OpenAI debuts GPT-6 Cyber, touting better performance — and safety guardrails · acessado 2026.11.08
- Unite.AI: OpenAI Launches GPT-6 Cyber With Restricted Access and Scope Controls · acessado 2026.11.08
- Mozilla: boletim de segurança MFSA 2026-118 (Firefox 159) · acessado 2026.11.08
- Kod: OpenAI apresentou o GPT-6 Cyber, uma IA especial para invasões e busca de vulnerabilidades · acessado 2026.11.08
- Tproger: OpenAI lançou o GPT-6 Cyber: 48,5% no ExploitGym e classe Critical · acessado 2026.11.08
- VGTimes: Uma IA que invade sistemas e ela mesma os conserta: OpenAI lançou o GPT-6 Cyber · acessado 2026.11.08
5. Redes sociais
Sem dados.